Montrer le sommaire Cacher le sommaire
Le FBI a annoncé avoir perturbé FaceStealer, un réseau lié à la Corée du Nord qui, selon l’agence, a permis de voler plus de 400 millions de dollars de cryptomonnaies via des appels vidéo truqués, rapporte L’Indépendant.
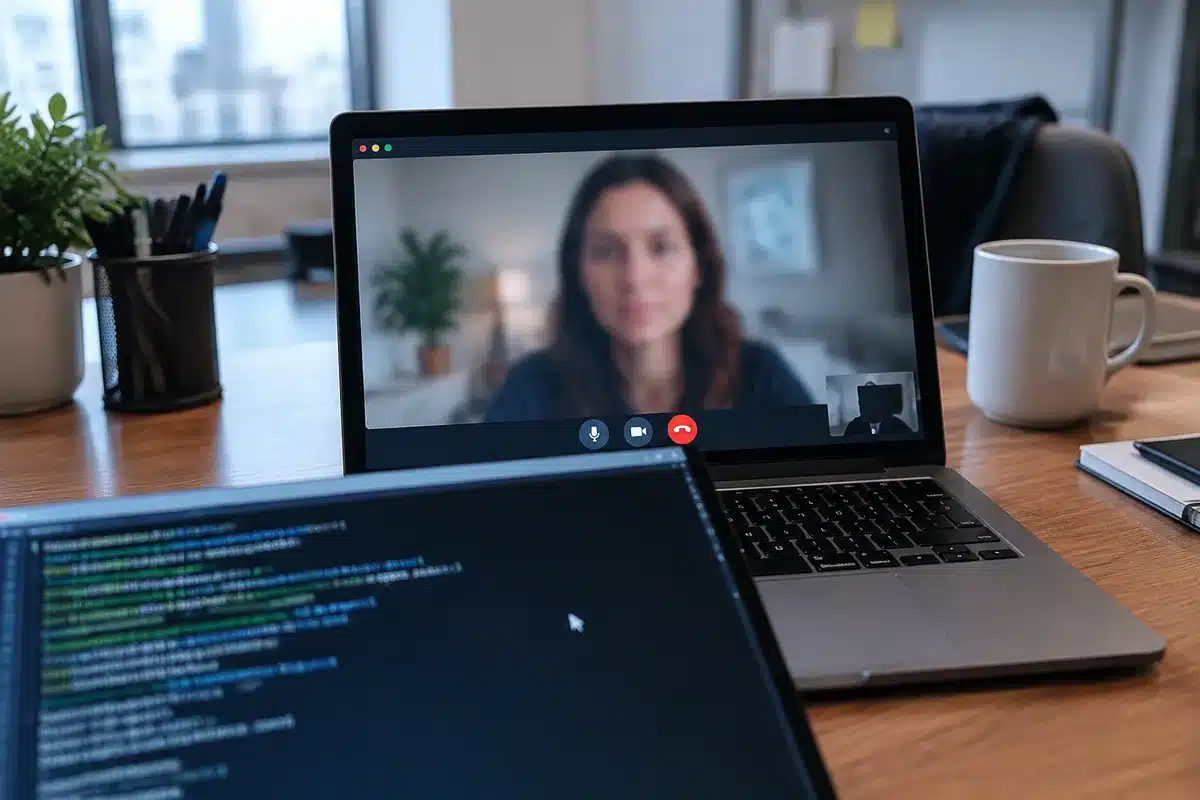
Les enquêteurs décrivent la méthode : un contact compromis envoie sur Telegram ou un autre service un lien menant à une fausse réunion. La victime voit un visage familier à l’écran et reçoit une consigne pour exécuter un script, ce qui installe un logiciel espion, détaille l’enquête citée par L’Indépendant.
Le mot clé « Ils trompaient leurs victimes grâce à des appels vidéo truqués à l’IA : Des hackers nord-coréens « voleurs de visages » ont réussi à dérober 400 millions de dollars » décrit la campagne FaceStealer telle que présentée par le FBI. Selon L’Indépendant, les pirates utilisent à la fois des enregistrements volés et des hypertrucages par IA pour rendre les appels convaincants.
Arctic Wolf et d’autres partenaires ont aidé les enquêteurs. L’Indépendant précise que les auteurs ont opéré sur dix-huit mois et qu’ils ont ciblé des employés et des responsables du secteur crypto, en s’appuyant sur des comptes compromis pour propager la fraude.
Comment le piège fonctionne ?
Les victimes sont invitées à une réunion simulée sur un site qui imite Zoom ou Teams. Un message signale une panne de son et demande de coller des commandes dans un terminal pour « réparer » le problème, écrit L’Indépendant.
Une fois le logiciel espion installé, il enregistre les frappes et capture l’écran. L’Indépendant indique que la caméra de la victime peut aussi être filmée et que ces images servent à tromper la prochaine cible.
Ce que dit le FBI et les preuves saisies
Selon L’Indépendant, le FBI affirme avoir saisi l’infrastructure cloud utilisée par le réseau. Les enquêteurs ont récupéré plus de 900 vidéos de victimes enregistrées sans leur consentement.
La campagne FaceStealer aurait permis de dérober plus de 400 millions de dollars de cryptomonnaies sur dix-huit mois, toujours selon le compte rendu du FBI relayé par L’Indépendant.
Pour se protéger, l’alerte citée recommande de rejoindre une réunion via l’application officielle avec un code, de garder la webcam éteinte avant d’identifier l’organisateur et de ne jamais coller de commandes dans un terminal à la demande d’un participant, note L’Indépendant.
Le mot-clé original apparaît ici pour expliquer la technique : ils trompaient leurs victimes grâce à des appels vidéo truqués à l’IA en combinant comptes compromis, enregistrements volés et hypertrucages.
Sources
- L’Indépendant — article du 13/11/2026 fournissant les détails clés : montant volé, description du mode opératoire FaceStealer, saisie d’infrastructures et nombre de vidéos récupérées.